Quando o assunto é ataque DDoS, a reação do empresário costuma ser a mesma: isso é coisa de banco, de operadora, de empresa gigante. Os dados do primeiro semestre de 2026 contam outra história. Entre janeiro e junho, o Brasil acumulou 487.415 ataques de negação de serviço distribuído, 3,56% mais do que no semestre anterior, que havia fechado com 470.677 ocorrências. A informação está no relatório semestral de inteligência sobre ameaças DDoS produzido pela NETSCOUT, que também mediu a duração média desses episódios no país: 59,31 minutos.
Mas o número que deveria incomodar quem tem CNPJ não é o total. É a lista dos setores mais atingidos. Entre os dez primeiros aparecem bancos comerciais, com 4.235 ataques, e, logo ao lado deles, restaurantes de serviço completo (3.206), consultorias de logística (2.581), lojas de brinquedos e artigos de hobby (2.289), atacadistas de equipamentos para escritório (2.116) e transportadoras de carga rodoviária local (1.863). Nenhuma dessas empresas tem um centro de operações de segurança no porão. Todas elas dependem de internet para vender, faturar e atender.
O que um ataque DDoS faz com a sua operação
Imagine que a sua empresa tem uma porta. Um ataque de negação de serviço não arromba essa porta: ele enche a calçada de gente que não vai comprar nada, até o cliente de verdade desistir de entrar. Na rede, essa multidão é tráfego disparado por milhares de máquinas, todas apontadas ao mesmo tempo para o seu link ou para o seu servidor. Não há arquivo roubado nem senha trocada. Há uma consequência só, e ela basta: indisponibilidade. O site não abre, a maquininha não autoriza, o sistema de gestão não responde, o ramal VoIP fica mudo.
Agora traduza aqueles 59,31 minutos de média para o seu caixa. É quase uma hora de recepção sem conseguir confirmar convênio. Quase uma hora de balcão sem emitir cupom. Quase uma hora de expedição sem imprimir etiqueta, com caminhão encostado na doca. E o levantamento aponta um movimento ainda mais incômodo: a fatia de ataques que duram um minuto ou menos quase dobrou desde o segundo semestre de 2023, empurrada por plataformas que alugam ataque DDoS sob demanda. Rajada curta não derruba o dia de uma vez; ela estraga o dia em pedaços.
Os alvos pararam de ser só as operadoras
No ranking brasileiro, o primeiro lugar segue com as teles sem fio, satélite fora da conta, que absorveram 141.400 investidas. Em seguida vêm os provedores de hospedagem na web e de infraestrutura de computação, com 50.499, e as operadoras de telefonia com fio, com 27.967. Outras companhias de telecomunicações somaram 5.656. Lendo rápido, parece assunto de terceiros. Lendo com calma, é o oposto: se o alvo preferido é a infraestrutura que leva internet até a sua mesa e a nuvem onde o seu sistema mora, a sua empresa entra na conta como vítima indireta, sem nunca ter sido escolhida.
O quadro global dá a dimensão da máquina em operação. A NETSCOUT contabilizou mais de 9,1 milhões de ataques em 209 países e territórios. Os episódios que passam de 1 Tbps ou 1 Gpps cresceram 1.286% em um ano, e a fabricante registrou o primeiro ataque IPv6 acima de 1 Tbps. Métodos de caminho direto responderam por 64% do que foi observado, e o carpet-bombing, técnica que espalha o tráfego por muitos endereços de uma mesma faixa, subiu de 3,97% para 4,54%.
Por que controle de rede genérico já não dá conta
A parte técnica do estudo traz um recado direto para quem acredita que basta ter um aparelho pendurado na parede. O time de inteligência de ameaças da NETSCOUT, o ASERT, mapeou tráfego de ataque saindo de endereços IP de consumidores comuns, por meio de redes de proxies residenciais. Em português claro: o pacote que trava o seu sistema pode chegar com cara de cliente legítimo, de um provedor doméstico brasileiro, e não de um servidor suspeito do outro lado do mundo. Bloquear por país ou por lista negra perde eficácia.
Hardik Modi, vice-presidente de engenharia de soluções DDoS e do ASERT na NETSCOUT, resumiu a virada: ataques de altíssima capacidade saíram da categoria de anomalia e entraram na rotina. Para ele, controles de rede tradicionais e genéricos ficaram insuficientes diante da multiplicação de proxies residenciais e das rajadas curtas baseadas em taxa de tráfego; a saída é mitigação seletiva e mais capacidade de filtragem nas bordas da rede. Na sua realidade, isso significa uma coisa: a defesa precisa estar desenhada no projeto, não improvisada no dia do incidente.
Para constar, os cinco vetores mais vistos no país: TCP ACK liderou, com 138.626 registros; depois vêm amplificação de DNS, 61.575; TCP SYN, 37.481; DNS puro, 20.736; e amplificação de TCP SYN/ACK, 18.044. Algumas campanhas chegaram a combinar 24 vetores diferentes, com TCP RST e UDP também em cena. Você não precisa decorar essas siglas; quem cuida da sua rede, sim.
Seis providências que cabem em qualquer empresa
Nenhuma delas exige que você entenda de rede. Todas exigem que alguém responda por elas.
- Descubra quem mitiga o seu tráfego. Pergunte por escrito ao provedor de internet o que acontece quando o volume explode, quem aciona a limpeza e em quanto tempo.
- Não dependa de um único link. Dois acessos, de operadoras diferentes, com troca automática, transformam uma parada em soluço. Isso se decide no projeto de rede corporativa.
- Leve o essencial para infraestrutura preparada. Sistema de gestão, prontuário, e-mail e site em nuvem privada de data center contam com mais banda e mais filtro do que o servidor da sala dos fundos.
- Configure o perímetro para o seu tráfego. Limite de taxa, controle de sessão e regra por serviço fazem diferença real; é esse o trabalho de um firewall gerenciado para a sua rede.
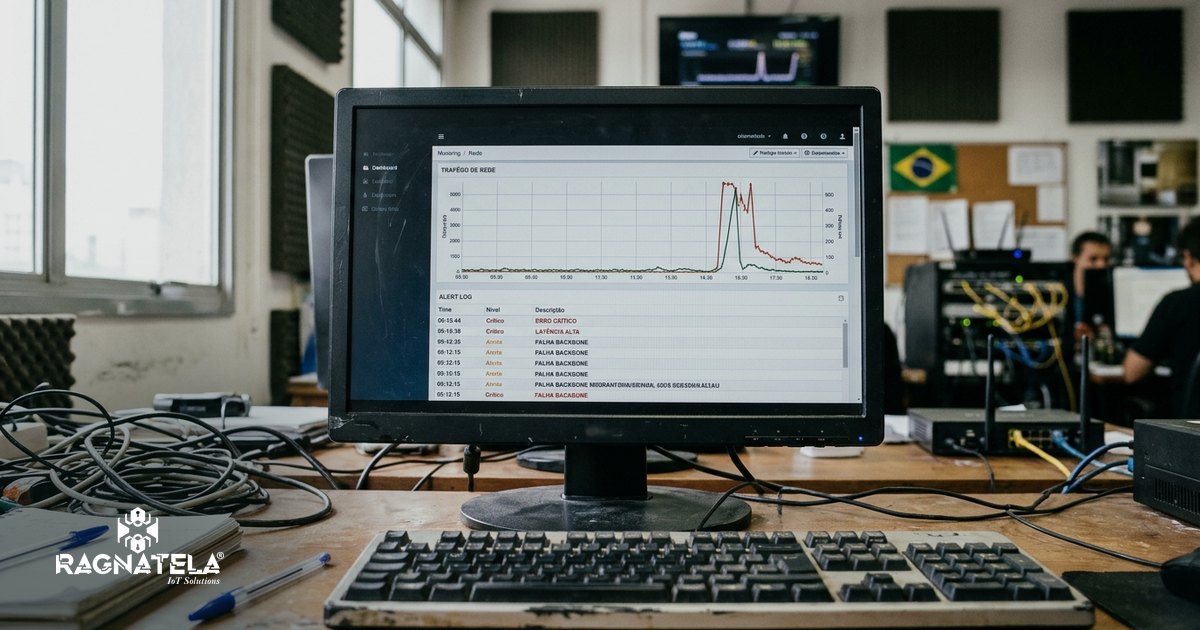
- Tenha quem olhe o gráfico de madrugada. Queda precisa ser percebida por alarme, não pelo cliente no WhatsApp. É para isso que existe o monitoramento 24 horas no nosso NOC.
- Escreva o plano B em uma folha. Quem liga para quem, como a venda continua, qual é o canal alternativo de atendimento. Cinco linhas combinadas antes valem mais do que uma reunião de emergência.
Repare no que não está na lista: comprar uma caixa milagrosa. DDoS não se resolve com um produto isolado, e sim com arranjo — link, perímetro, nuvem, vigilância e combinado humano. O que não dá é descobrir a falta de plano no meio da primeira hora parada.
Como saber se você já foi alvo
Muita empresa já passou por um DDoS e arquivou o caso como “a internet caiu”. Alguns sinais separam as duas coisas: tudo que depende de rede cai ao mesmo tempo, inclusive telefonia e maquininha; o equipamento de borda fica com processamento no limite sem motivo aparente; o serviço volta sozinho depois de algumas dezenas de minutos; o roteiro se repete em horários parecidos. Se soa familiar, vale puxar o histórico de tráfego com quem cuida da sua rede. E se não existe histórico, esse já é o primeiro achado.
Fonte: CISO Advisor — Brasil sofre 487 mil ataques DDoS no primeiro semestre de 2026, 2026.
A Ragnatela IOT Solutions é especialista em firewall e em cibersegurança: desenhamos o perímetro, ajustamos as regras ao tráfego real do seu negócio, acompanhamos a rede no nosso NOC e mantemos nuvem privada em data center Tier III. Se ainda ninguém sentou com você para explicar o que acontece na sua operação quando o tráfego sai do normal, falar com a equipe da Ragnatela é um bom primeiro passo.
Perguntas frequentes
Um ataque DDoS rouba dados da minha empresa?
Não. O objetivo é derrubar o acesso, não copiar arquivo. O prejuízo aparece na operação parada: venda que não fecha, atendimento que não acontece, expedição que trava. Mesmo assim, registrar o episódio importa, porque a indisponibilidade também serve de cortina para outras tentativas.
Minha empresa é pequena. Eu entro no radar?
O relatório da NETSCOUT traz restaurantes, lojas de brinquedos, atacadistas de material de escritório e transportadoras locais entre os dez setores mais atingidos no Brasil. Porte pequeno não é blindagem, e boa parte das quedas chega de rebote, por ataque contra o provedor que leva internet até você.
Firewall resolve DDoS?
Firewall bem configurado ajuda muito, com limite de taxa e controle de sessão, mas sozinho não segura volume alto. A defesa combina filtragem na borda da rede, mitigação acertada com o provedor do link, redundância de acesso e monitoramento que avisa no primeiro minuto.
Como sei se foi DDoS e não uma queda comum de internet?
Sinais típicos: tudo que depende de rede cai junto, inclusive telefonia e maquininha; o equipamento de borda fica com processamento no limite; o serviço volta sozinho depois de algumas dezenas de minutos; o episódio se repete em horário parecido. Com histórico de tráfego guardado, dá para confirmar.