
O que muda para quem toca uma empresa e não é da área de TI: o golpe da semana, o motivo de o sistema travar, e o que dá para conferir sozinho antes de abrir chamado.
Um grupo de ransomware invadiu uma concessionária de água, uma operadora de telecom, um órgão público regional e uma universidade usando falhas do SharePoint. O alvo recente são...
Ler mais
Pesquisadores encontraram um ChatGPT falso dentro da própria plataforma da OpenAI, promovido por anúncios no Google. O caminho termina em um programa que entrega o computador da...
Ler mais
A Cisco fechou uma brecha no painel que administra redes SD-WAN, explorada por invasores antes de a correção existir. Veja o que isso muda para quem tem clínica, escritório, com...
Ler mais
Dois ex-integrantes da Força Aérea americana foram condenados por roubar senhas de e-mail e redirecionar pagamentos de empresas. O golpe não depende de país nem de porte: depend...
Ler mais
A Apple corrigiu uma falha que já vinha sendo explorada em ataques dirigidos a alvos específicos. Para quem dirige uma empresa, o que importa não é a falha em si, e sim a rotina...
Ler mais
A CISA acrescentou ao seu catálogo duas falhas críticas que já vinham sendo atacadas. O aviso oficial confirma o que os invasores descobriram antes, e é por isso que a sua rotin...
Ler mais
Um ataque cibernético desviou R$ 43 milhões em depósitos judiciais do TJ-BA, e a falha apareceu na plataforma do banco contratado, não no tribunal. Veja o que isso ensina a quem...
Ler mais
Prevenir é obrigatório, mas nenhuma empresa deveria apostar que toda tentativa de invasão será barrada na porta. A detecção de ameaças dentro da rede existe para mostrar o que j...
Ler mais
Uma falha crítica em uma plataforma de automação vem sendo explorada por invasores que não precisam de senha. O caso serve de espelho para qualquer empresa que mantém sistemas a...
Ler mais
Um grupo norte-coreano chegou a uma prestadora de serviços de TI pelo computador de um único engenheiro, segundo a SentinelOne. O caso mostra onde a sua empresa está exposta mes...
Ler mais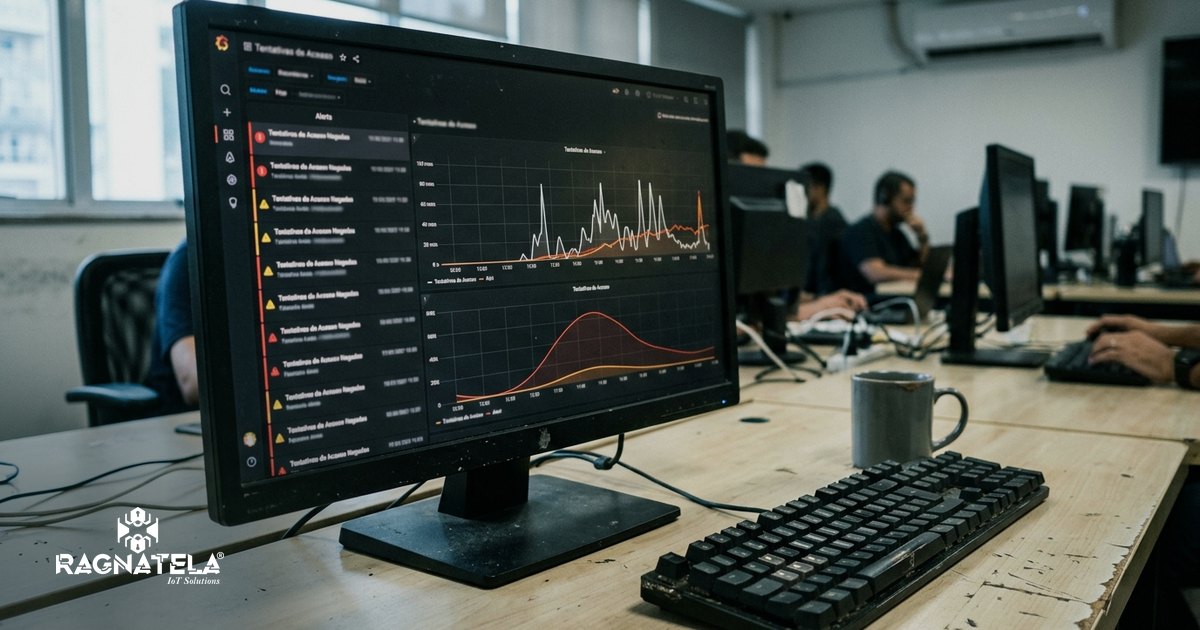
Um grupo rival invadiu e desfigurou o site de vazamentos da operação de ransomware Clop, segundo o BleepingComputer. Se nem quem vive de extorquir protege o próprio servidor, a ...
Ler mais
A Cisco confirmou que criminosos já exploram uma falha de nota máxima no sistema que decide quem entra na rede corporativa. Explicamos, sem jargão, o que isso muda para quem adm...
Ler maisA gente olha a sua rede e te diz o que encontrou, sem custo. Quinze minutos de conversa costumam bastar para separar o que e da operadora do que nasceu dentro de casa.
Infraestrutura resiliente para empresas que não podem parar: ambiente em mais de um site, nuvem privada em data center Tier III, monitoramento 24 horas por dia e plano de recuperação de desastre desenhado para o seu ambiente.